SPF, DKIM y DMARC: cómo evitar que tus correos lleguen a spam
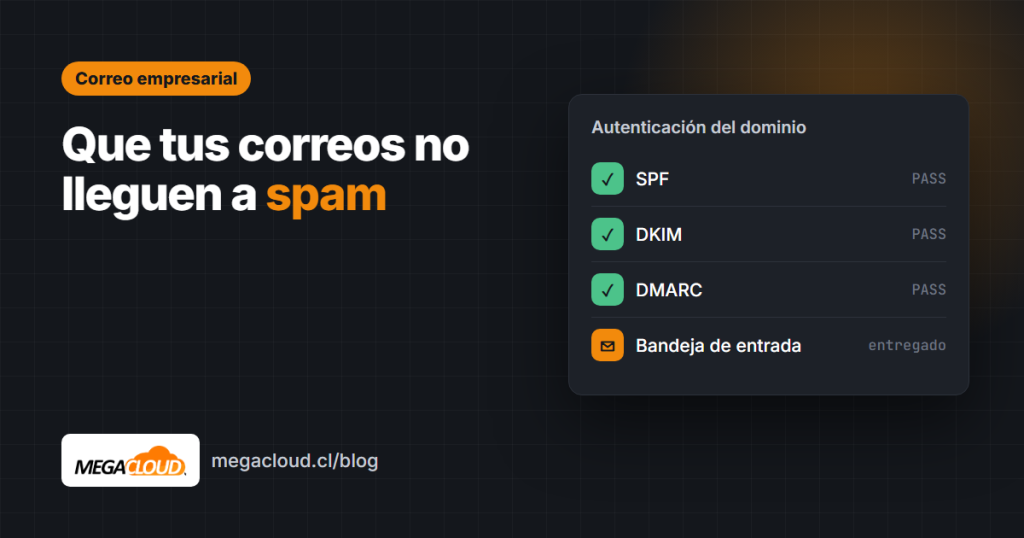
Envías una cotización importante y el cliente nunca la ve porque llegó a spam. Es un problema muy común y casi siempre tiene la misma causa: tu dominio no le demuestra a Gmail, Outlook y los demás que los correos realmente son tuyos. Para eso existen tres registros DNS: SPF, DKIM y DMARC.
Por qué importan hoy
Los grandes proveedores de correo endurecieron sus reglas: Gmail y Yahoo exigen autenticación a quienes envían correos masivos, y en la práctica los mensajes sin SPF ni DKIM tienen muchas más probabilidades de terminar en spam o ser rechazados, aunque envíes pocos.
SPF: quién puede enviar en tu nombre
El registro SPF es una lista pública de los servidores autorizados para enviar correos con tu dominio. Se publica como un registro TXT en el DNS, por ejemplo:
v=spf1 a mx include:_spf.tuproveedor.com ~all- Incluye todos los servicios que envían por ti: tu hosting, tu herramienta de newsletters, tu sistema de facturación.
- Solo puede existir un registro SPF por dominio; si tienes dos, se invalidan.
- El final
~allmarca como sospechoso lo que no esté en la lista;-alllo rechaza.
DKIM: la firma digital de tus correos
DKIM agrega a cada correo una firma criptográfica. El servidor que envía firma con una llave privada, y quien recibe verifica la firma con la llave pública publicada en tu DNS. Si alguien altera el mensaje en el camino, la firma deja de coincidir.
En un hosting con cPanel, DKIM suele activarse desde la sección de entregabilidad del correo, que también te muestra si tus registros están bien configurados. Los servicios externos de envío te entregan su propio registro DKIM para agregar.
DMARC: qué hacer con los correos que fallan
DMARC une a SPF y DKIM y le dice al receptor qué hacer si un correo con tu dominio no pasa las verificaciones. También te permite recibir reportes. Se publica como un TXT en _dmarc.tudominio.cl:
v=DMARC1; p=none; rua=mailto:reportes@tudominio.clp=none: solo observa y envía reportes. Ideal para empezar.p=quarantine: manda a spam lo que falla.p=reject: rechaza lo que falla. Es lo más seguro, pero actívalo solo cuando estés seguro de que todos tus envíos legítimos pasan.
Un orden recomendado
- Configura SPF con todos tus servicios de envío.
- Activa DKIM en tu hosting y en cada servicio externo.
- Publica DMARC con
p=noney revisa los reportes durante algunas semanas. - Cuando todo pase, sube a
quarantiney luego areject.
Otras buenas prácticas
- Envía siempre desde una dirección de tu dominio, no desde cuentas gratuitas.
- Evita adjuntos pesados y enlaces acortados sospechosos.
- En correos masivos, incluye siempre la opción de darse de baja.
- Revisa que tu sitio no tenga formularios vulnerables que envíen spam por ti.
Cómo comprobar tu configuración
Envía un correo a una cuenta de Gmail, abre el mensaje y elige «Mostrar original»: verás si SPF, DKIM y DMARC aparecen como PASS. También existen herramientas en línea que revisan los registros DNS de tu dominio.
Conclusión
SPF, DKIM y DMARC son la credencial de tu dominio frente a los proveedores de correo. Configurarlos bien es una tarea de una sola vez que mejora la llegada de cada correo que envías.
Los planes de hosting de Megacloud incluyen casillas de correo con tu dominio y cPanel para configurar estos registros. Si necesitas ayuda, abre un ticket.